Três quadros regulamentares, um único programa de conformidade
Se é CISO de uma instituição financeira que implementa IA e opera infraestruturas críticas, poderá estar abrangido em simultâneo pela NIS2, pelo DORA e pelo AI Act da UE. Os três estão agora plenamente em vigor. Os três têm mecanismos de auditoria e de fiscalização. Os três exigem documentação, evidências e monitorização contínua.
A boa notícia: existe uma sobreposição substancial nos requisitos técnicos dos três quadros. As organizações que estão a construir os seus programas de conformidade de forma mais eficiente são as que mapearam primeiro a base técnica comum - e a construíram uma vez, em vez de três.
A má notícia: as sobreposições não são óbvias, e é precisamente nos intervalos entre os quadros que tendem a surgir falhas de fiscalização. Errar no mapeamento significa duplicar esforços ou deixar lacunas reais de conformidade.
Este guia destina-se ao CISO que precisa de gerir os três sem triplicar a equipa de conformidade.
A base técnica comum
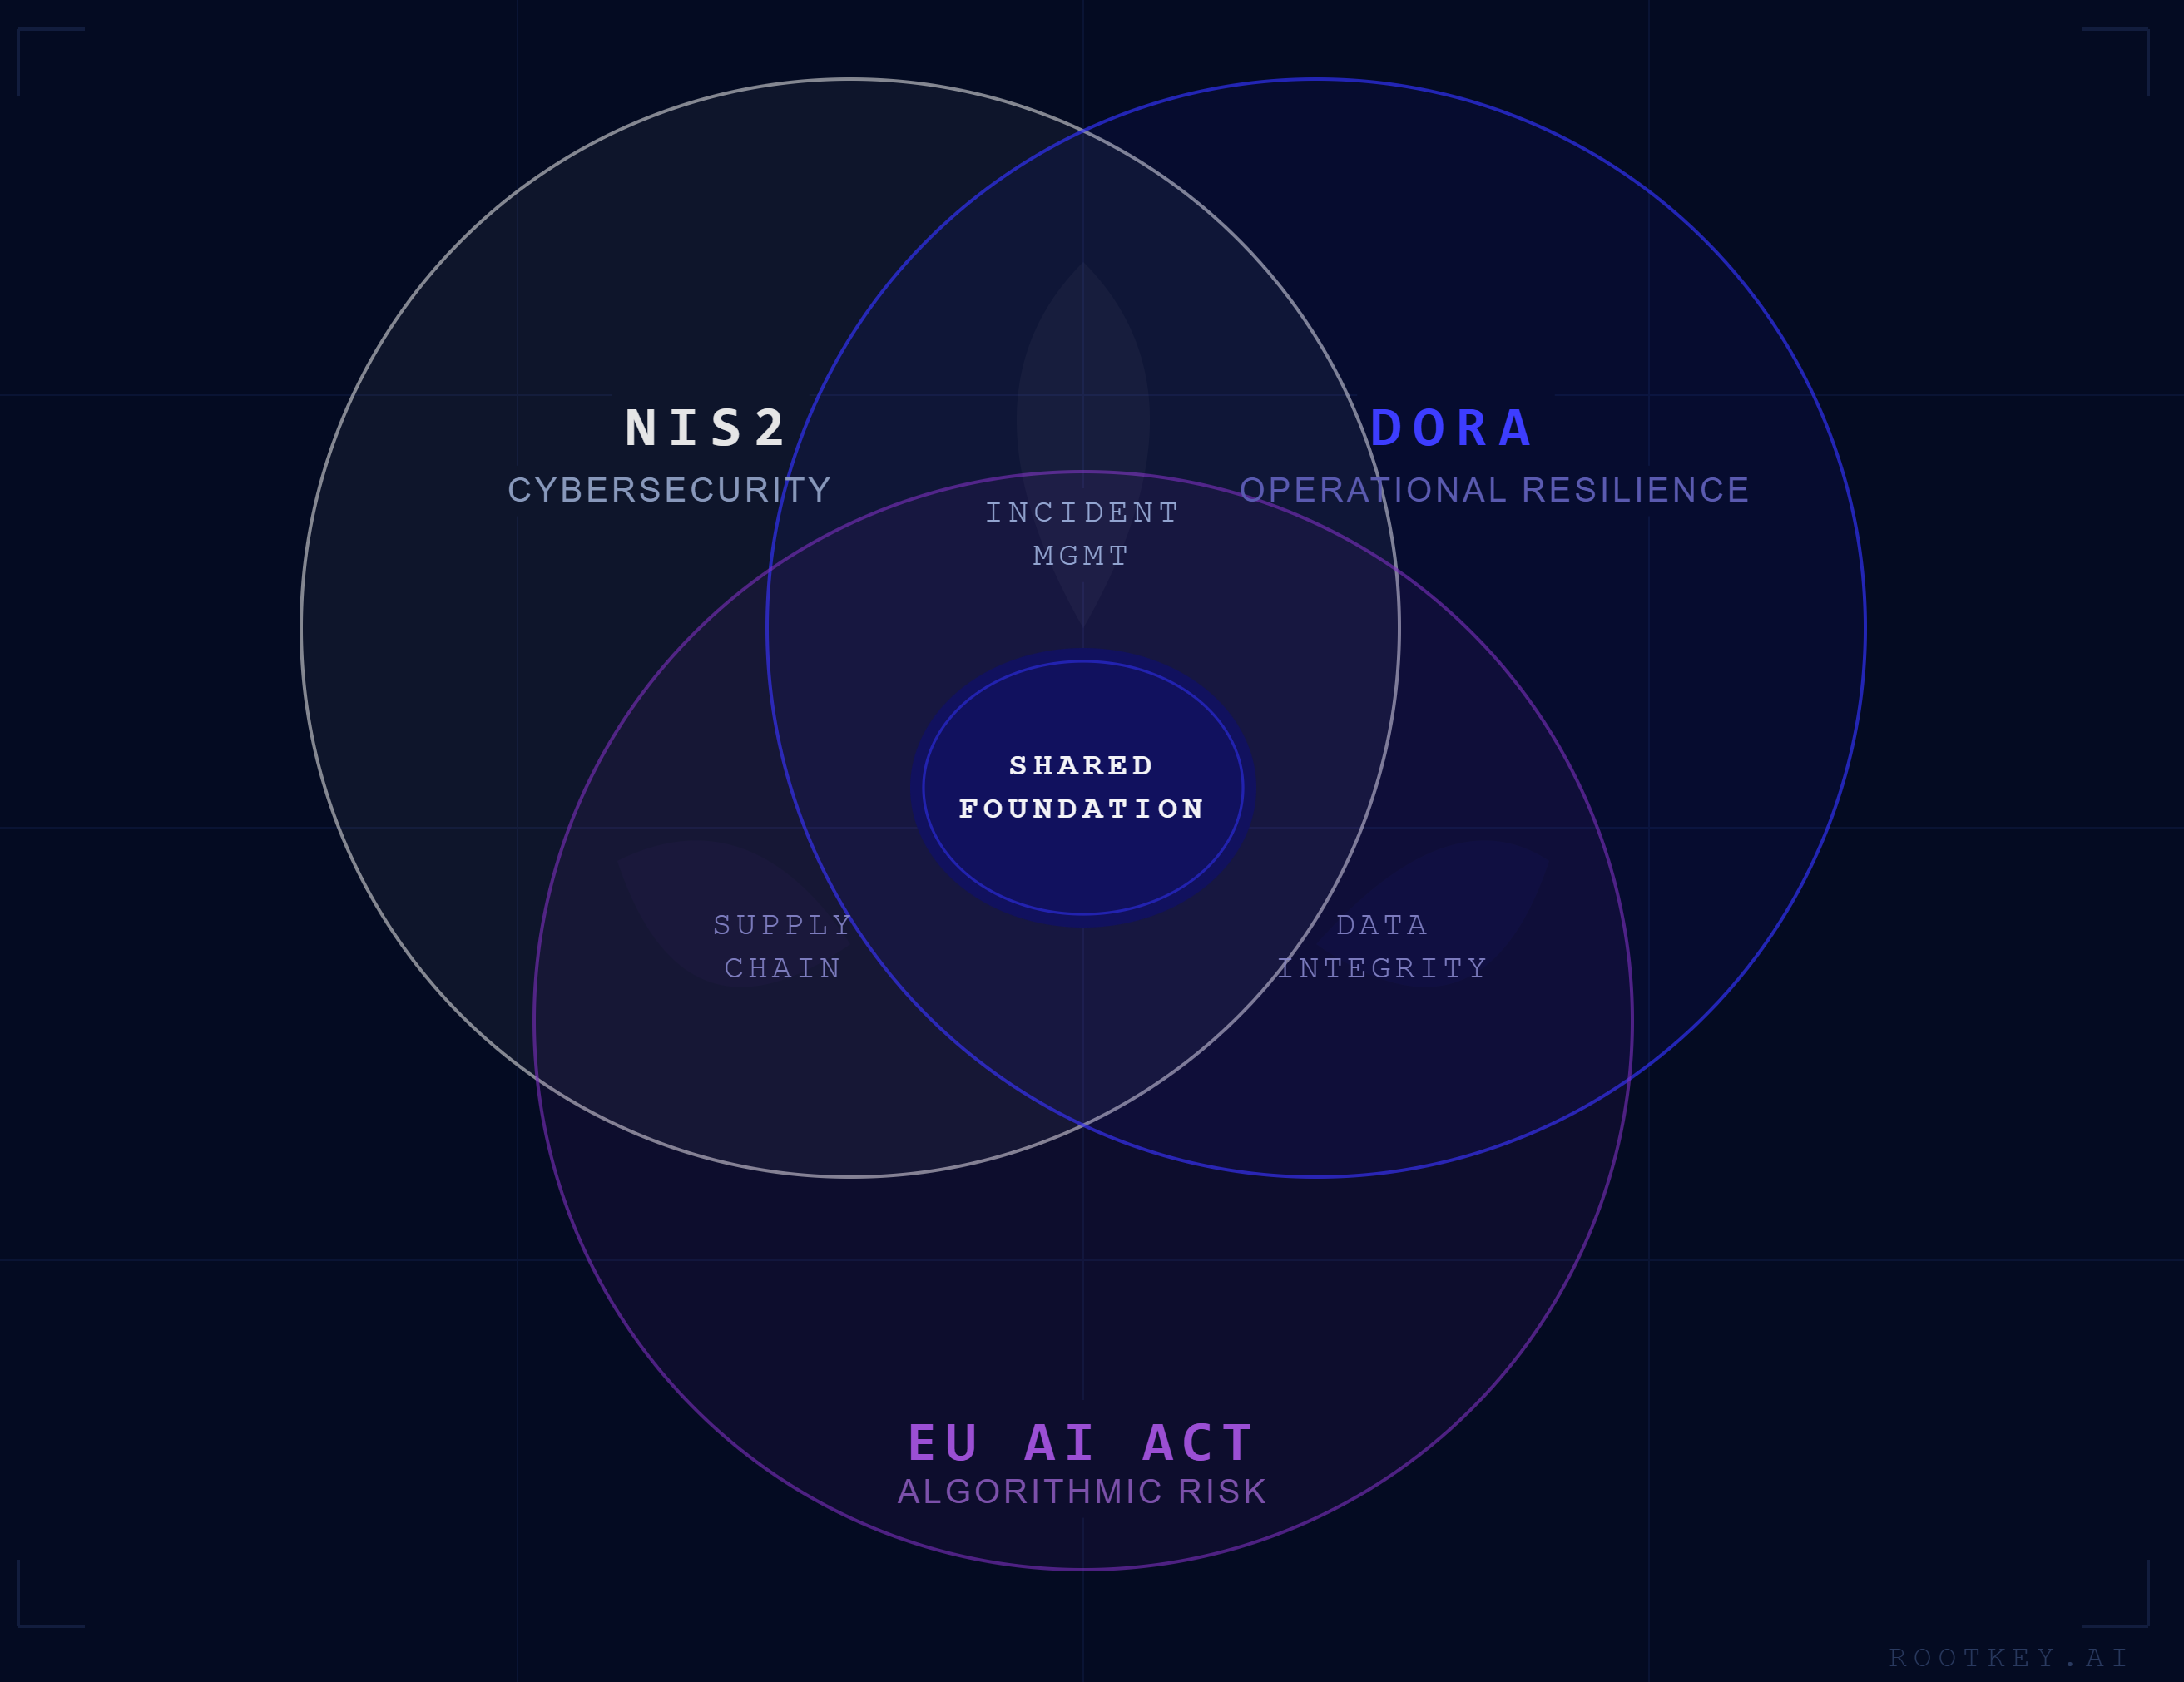
Os três quadros exigem um conjunto comum de capacidades técnicas. Construí-las uma vez, de forma robusta, satisfaz requisitos dos três:
Registos de auditoria com deteção de adulteração. O artigo 21.º, n.º 2, alínea g), da NIS2 exige registos de auditoria. O artigo 9.º, n.º 4, alínea d), do DORA exige o registo das operações de TIC. O artigo 12.º do AI Act da UE exige registos para os sistemas de IA de risco elevado. Uma única implementação de registos com deteção de adulteração e integridade verificada satisfaz os três.
Verificação da integridade dos dados. Os requisitos de integridade e autenticidade da NIS2. Os requisitos de integridade dos dados do DORA para os sistemas de TIC. A governação dos dados de treino do artigo 10.º do AI Act da UE. Os três exigem a capacidade de demonstrar que determinados ativos de dados não foram modificados. Uma única infraestrutura de verificação da integridade, aplicada de forma consistente, abrange os três.
Deteção e resposta a incidentes. Os três quadros exigem capacidades de deteção de incidentes, procedimentos de resposta documentados e notificação às autoridades dentro de prazos específicos. Um quadro unificado de gestão de incidentes, com a lógica de escalonamento adequada a cada quadro, é mais eficiente do que programas separados.
Avaliações de segurança da cadeia de abastecimento. O artigo 21.º, n.º 2, alínea d), da NIS2 e o Capítulo V do DORA exigem ambos programas de segurança da cadeia de abastecimento. O AI Act da UE acrescenta considerações relativas à cadeia de abastecimento de IA. Um único quadro de segurança da cadeia de abastecimento pode ser alargado para abranger os três, com a documentação adequada.
Para uma implementação técnica destas capacidades comuns, consulte o hub empresarial da ROOTKey, que disponibiliza uma infraestrutura de conformidade unificada para os três quadros.
Os requisitos específicos de cada quadro que não é possível consolidar
Alguns requisitos são genuinamente específicos de um quadro e exigem um esforço de conformidade dedicado:
Específicos do DORA:
- TLPT (testes de penetração baseados em ameaças) para entidades financeiras significativas - obrigatórios ao abrigo do DORA, não exigidos pela NIS2 nem pelo AI Act da UE
- Avaliação do risco de concentração das TIC - a análise do risco sistémico das dependências de terceiros é específica do DORA
- Supervisão do registo de terceiros prestadores críticos de serviços de TIC (CTPP) - os requisitos aplicáveis aos CTPP designados pelas ESA são específicos do DORA
Específicos do AI Act da UE:
- Avaliação da conformidade e declaração UE de conformidade para os sistemas de IA de risco elevado
- Registo na base de dados do Serviço Europeu para a IA
- Plano de acompanhamento pós-comercialização para os sistemas de IA
- Obrigações de transparência específicas do AI Act da UE (artigo 52.º)
Específicos da NIS2 (para além do âmbito do DORA):
- Responsabilidade pessoal dos órgãos de direção pelas medidas de cibersegurança (artigo 20.º)
- Mecanismos de supervisão setoriais ao abrigo das transposições nacionais
- Prazos de registo nacional junto da autoridade competente
Para as organizações portuguesas, o guia da NIS2 em Portugal aborda os requisitos nacionais que acrescem às obrigações de base da NIS2.
A arquitetura do programa de conformidade
A arquitetura mais eficiente para gerir os três quadros:
Nível 1: Infraestrutura comum. Registos de auditoria com deteção de adulteração, verificação da integridade dos dados, gestão de incidentes e programa de segurança da cadeia de abastecimento. Construída uma vez, mantida uma vez, utilizada para os três quadros.
Nível 2: Documentação específica de cada quadro. Os mesmos factos técnicos, documentados no formato e na linguagem específicos que cada quadro exige. A base de evidências é partilhada; a camada de apresentação é específica de cada quadro.
Nível 3: Processos específicos de cada quadro. TLPT para o DORA. Avaliação da conformidade para o AI Act da UE. Formação dos órgãos de direção e documentação da responsabilidade para a NIS2. Estes são processos genuinamente separados, que não é possível consolidar.
Esta arquitetura minimiza a duplicação ao nível da infraestrutura, mantendo a flexibilidade para satisfazer os requisitos de evidência específicos de cada quadro.
A plataforma de confiança verificável da ROOTKey foi concebida especificamente para o Nível 1 desta arquitetura - disponibiliza a base técnica comum que satisfaz os requisitos de integridade, auditabilidade e monitorização dos três quadros. Comece a construir a sua base de conformidade.