
Introdução
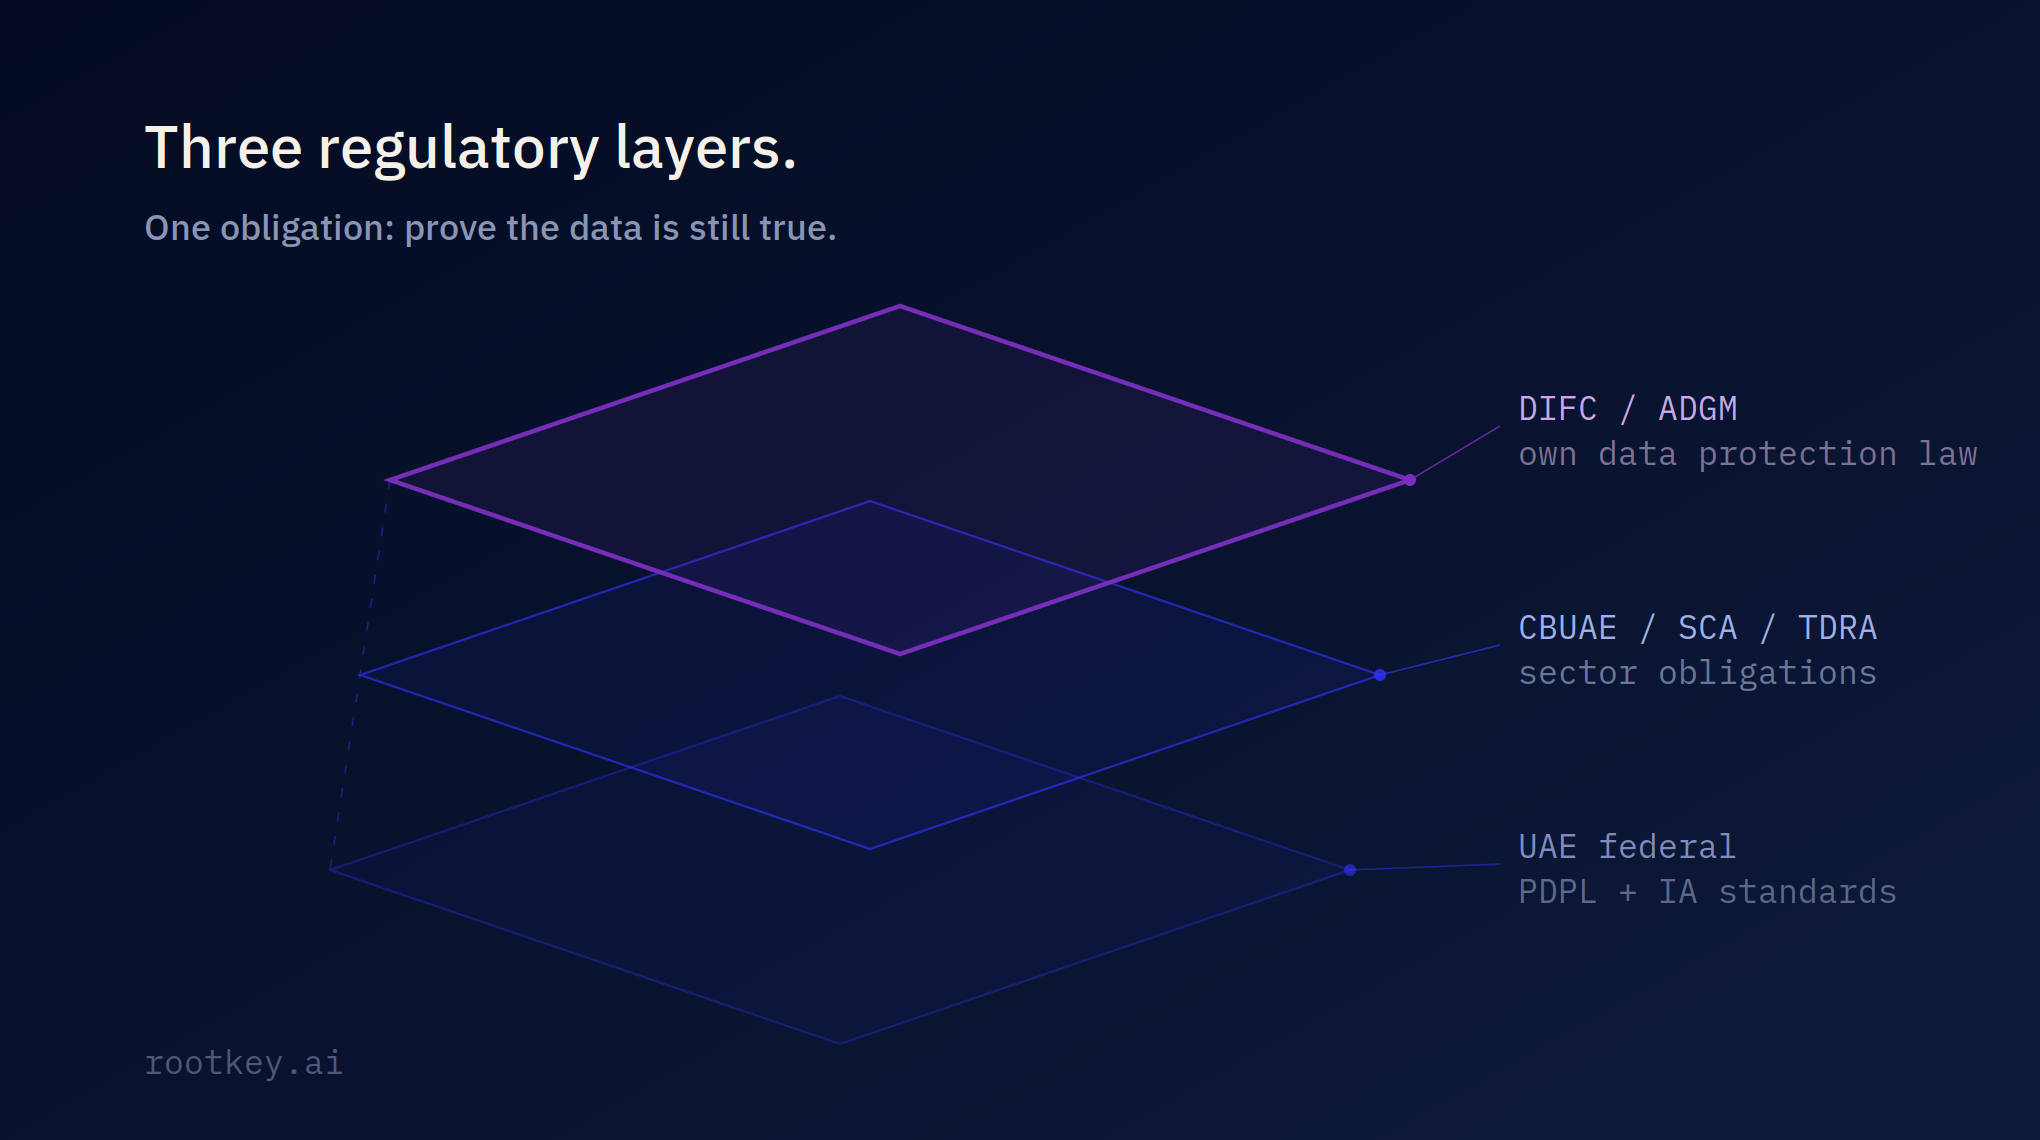
Os Emirados Árabes Unidos são frequentemente apresentados como um ambiente regulatório único. Não o são. As organizações que entram no mercado dos EAU em 2026 estão a lidar com, pelo menos, três regimes sobrepostos em simultâneo: uma lei federal de proteção de dados que se encontra agora num período de transição de um ano, um quadro de risco cibernético para o setor financeiro específico do Abu Dhabi Global Market e uma autoridade nacional de cibersegurança que impõe uma migração plurianual para a criptografia pós-quântica. Tratar qualquer um destes regimes como o quadro completo é o erro mais comum no planeamento da entrada no mercado.
A camada federal: PDPL
A Lei de Proteção de Dados Pessoais dos EAU aplica-se ao tratamento de dados pessoais por responsáveis pelo tratamento e subcontratantes estabelecidos no território continental (mainland) dos EAU e estende-se, de forma extraterritorial, a determinados tratamentos relacionados com titulares dos dados localizados nos EAU. Um período de transição de um ano teve início a 1 de janeiro de 2026, sendo exigida a plena conformidade até 1 de janeiro de 2027. Para as organizações que entram agora, essa janela de transição é o horizonte prático de planeamento - não um prazo a vigiar mais tarde, mas o período em que as práticas de tratamento, os mecanismos de consentimento e os acordos de transferência transfronteiriça já têm de ser defensáveis.
A camada do setor financeiro: o Quadro de Gestão do Risco Cibernético do ADGM
Para qualquer organização que opere na zona franca financeira do Abu Dhabi Global Market, ou através dela, entrou em vigor a 31 de janeiro de 2026 um Quadro de Gestão do Risco Cibernético próprio, introduzido pela Financial Services Regulatory Authority (FSRA). As entidades reguladas estão sujeitas a uma obrigação de notificação no prazo de 24 horas para incidentes cibernéticos materialmente relevantes, avaliados em função do impacto operacional e da relevância regulatória - uma janela significativamente mais apertada do que a que muitos playbooks de resposta a incidentes já existentes nas organizações pressupõem, e que reflete a urgência na notificação de incidentes que é agora a norma no DORA e na NIS2 na UE.
A camada nacional: NESA e agilidade criptográfica
As orientações de 2026 da National Electronic Security Authority (NESA) introduzem um mandato de agilidade criptográfica para novos sistemas, dando prioridade aos dados sensíveis de longa duração - os registos de saúde com requisitos de confidencialidade de 10 a 20 anos são o exemplo explícito - e exigindo planos de migração para criptografia pós-quântica aprovados no final de 2025. Para qualquer organização que planeie infraestruturas nos EAU com um horizonte plurianual, as decisões de arquitetura criptográfica tomadas hoje já têm de contemplar a transição pós-quântica que acabará por chegar, em vez de a tratarem como um futuro exercício de mudança de plataforma.
- Mapear qual dos três regimes se aplica efetivamente - a PDPL no território continental, o quadro setorial do ADGM ou ambos, consoante onde e como a empresa opera
- Tratar a janela de transição de um ano da PDPL como o prazo efetivo de trabalho, e não janeiro de 2027
- Construir os playbooks de resposta a incidentes em torno de um relógio de notificação de 24 horas, se operar no setor financeiro regulado do ADGM ou através dele
- Incorporar a agilidade criptográfica e a preparação pós-quântica em qualquer decisão de infraestrutura com um horizonte plurianual, de acordo com as orientações da NESA
O que une estes três regimes
Apesar de abrangerem âmbitos diferentes, os três quadros dos EAU convergem para a mesma expectativa de fundo observada nos regimes DORA e NIS2 da UE: controlo contínuo e demonstrável sobre a integridade dos dados e a visibilidade dos incidentes, em vez de um exercício periódico de auditoria. Uma organização que já mantém evidências verificáveis por máquina da proveniência dos dados e da integridade dos sistemas para efeitos regulatórios europeus está mais perto da preparação para os EAU do que poderá supor - o padrão probatório é filosoficamente semelhante, mesmo quando a redação legal específica difere.
Entrar no mercado do Golfo significa cumprir regimes sobrepostos que convergem todos para a mesma exigência: controlo contínuo e comprovável sobre os dados e os sistemas. Veja como a ROOTKey fornece uma camada de evidências única e continuamente verificável em todas as jurisdições.