
一个无人愿意谈论的企业区块链用例
企业区块链经历了长达十年的炒作周期。联盟成立又解散。试点项目带来了不少新闻稿,却鲜有投入生产的部署。到 2020 年代初,这项技术已经背上了这样的名声:解决了并不存在的问题,却没能解决真正存在的问题。
随后的矫枉过正与当初的炒作同样夸张。区块链的特定属性(不可变性、去中心化和密码学可验证性)确实能够解决一类真实而重要的问题。只是这些问题并不是 2017 年前后大多数区块链项目所针对的问题。
2026 年区块链真正的企业用例范围很窄,但威力强大:篡改可被发现的记录锚定。不是大规模的智能合约。不是去中心化的供应链可视化平台。也不是以代币化资产作为主要价值主张。
一份以密码学方式记录哪些数据、以何种形式、在何时存在的记录,锚定在一个没有任何单一方能够控制、也无法被追溯修改的账本上,恰恰正是 NIS2、DORA、《通用数据保护条例》(GDPR) 和欧盟《人工智能法》(AI Act) 等合规框架所要求的。
为什么不可变性对合规证据至关重要
大多数合规框架都要求组织保存能够证明其在特定时间点合规的记录。挑战在于:这些记录存储在可以被修改的系统中。
数据库中的日志文件可以被拥有足够权限的管理员篡改。存储在内容管理系统中的合规报告可以在事后被编辑。企业系统中的审计追踪,可能被它本应问责的那个团队清除或修改。
监管机构对此心知肚明。合规框架正在转向要求“篡改可被发现”的证据(NIS2 的审计日志要求、DORA 的 ICT 日志完整性要求、《人工智能法》的数据治理证据要求),这反映出一种认识:可变的记录无法被信任。
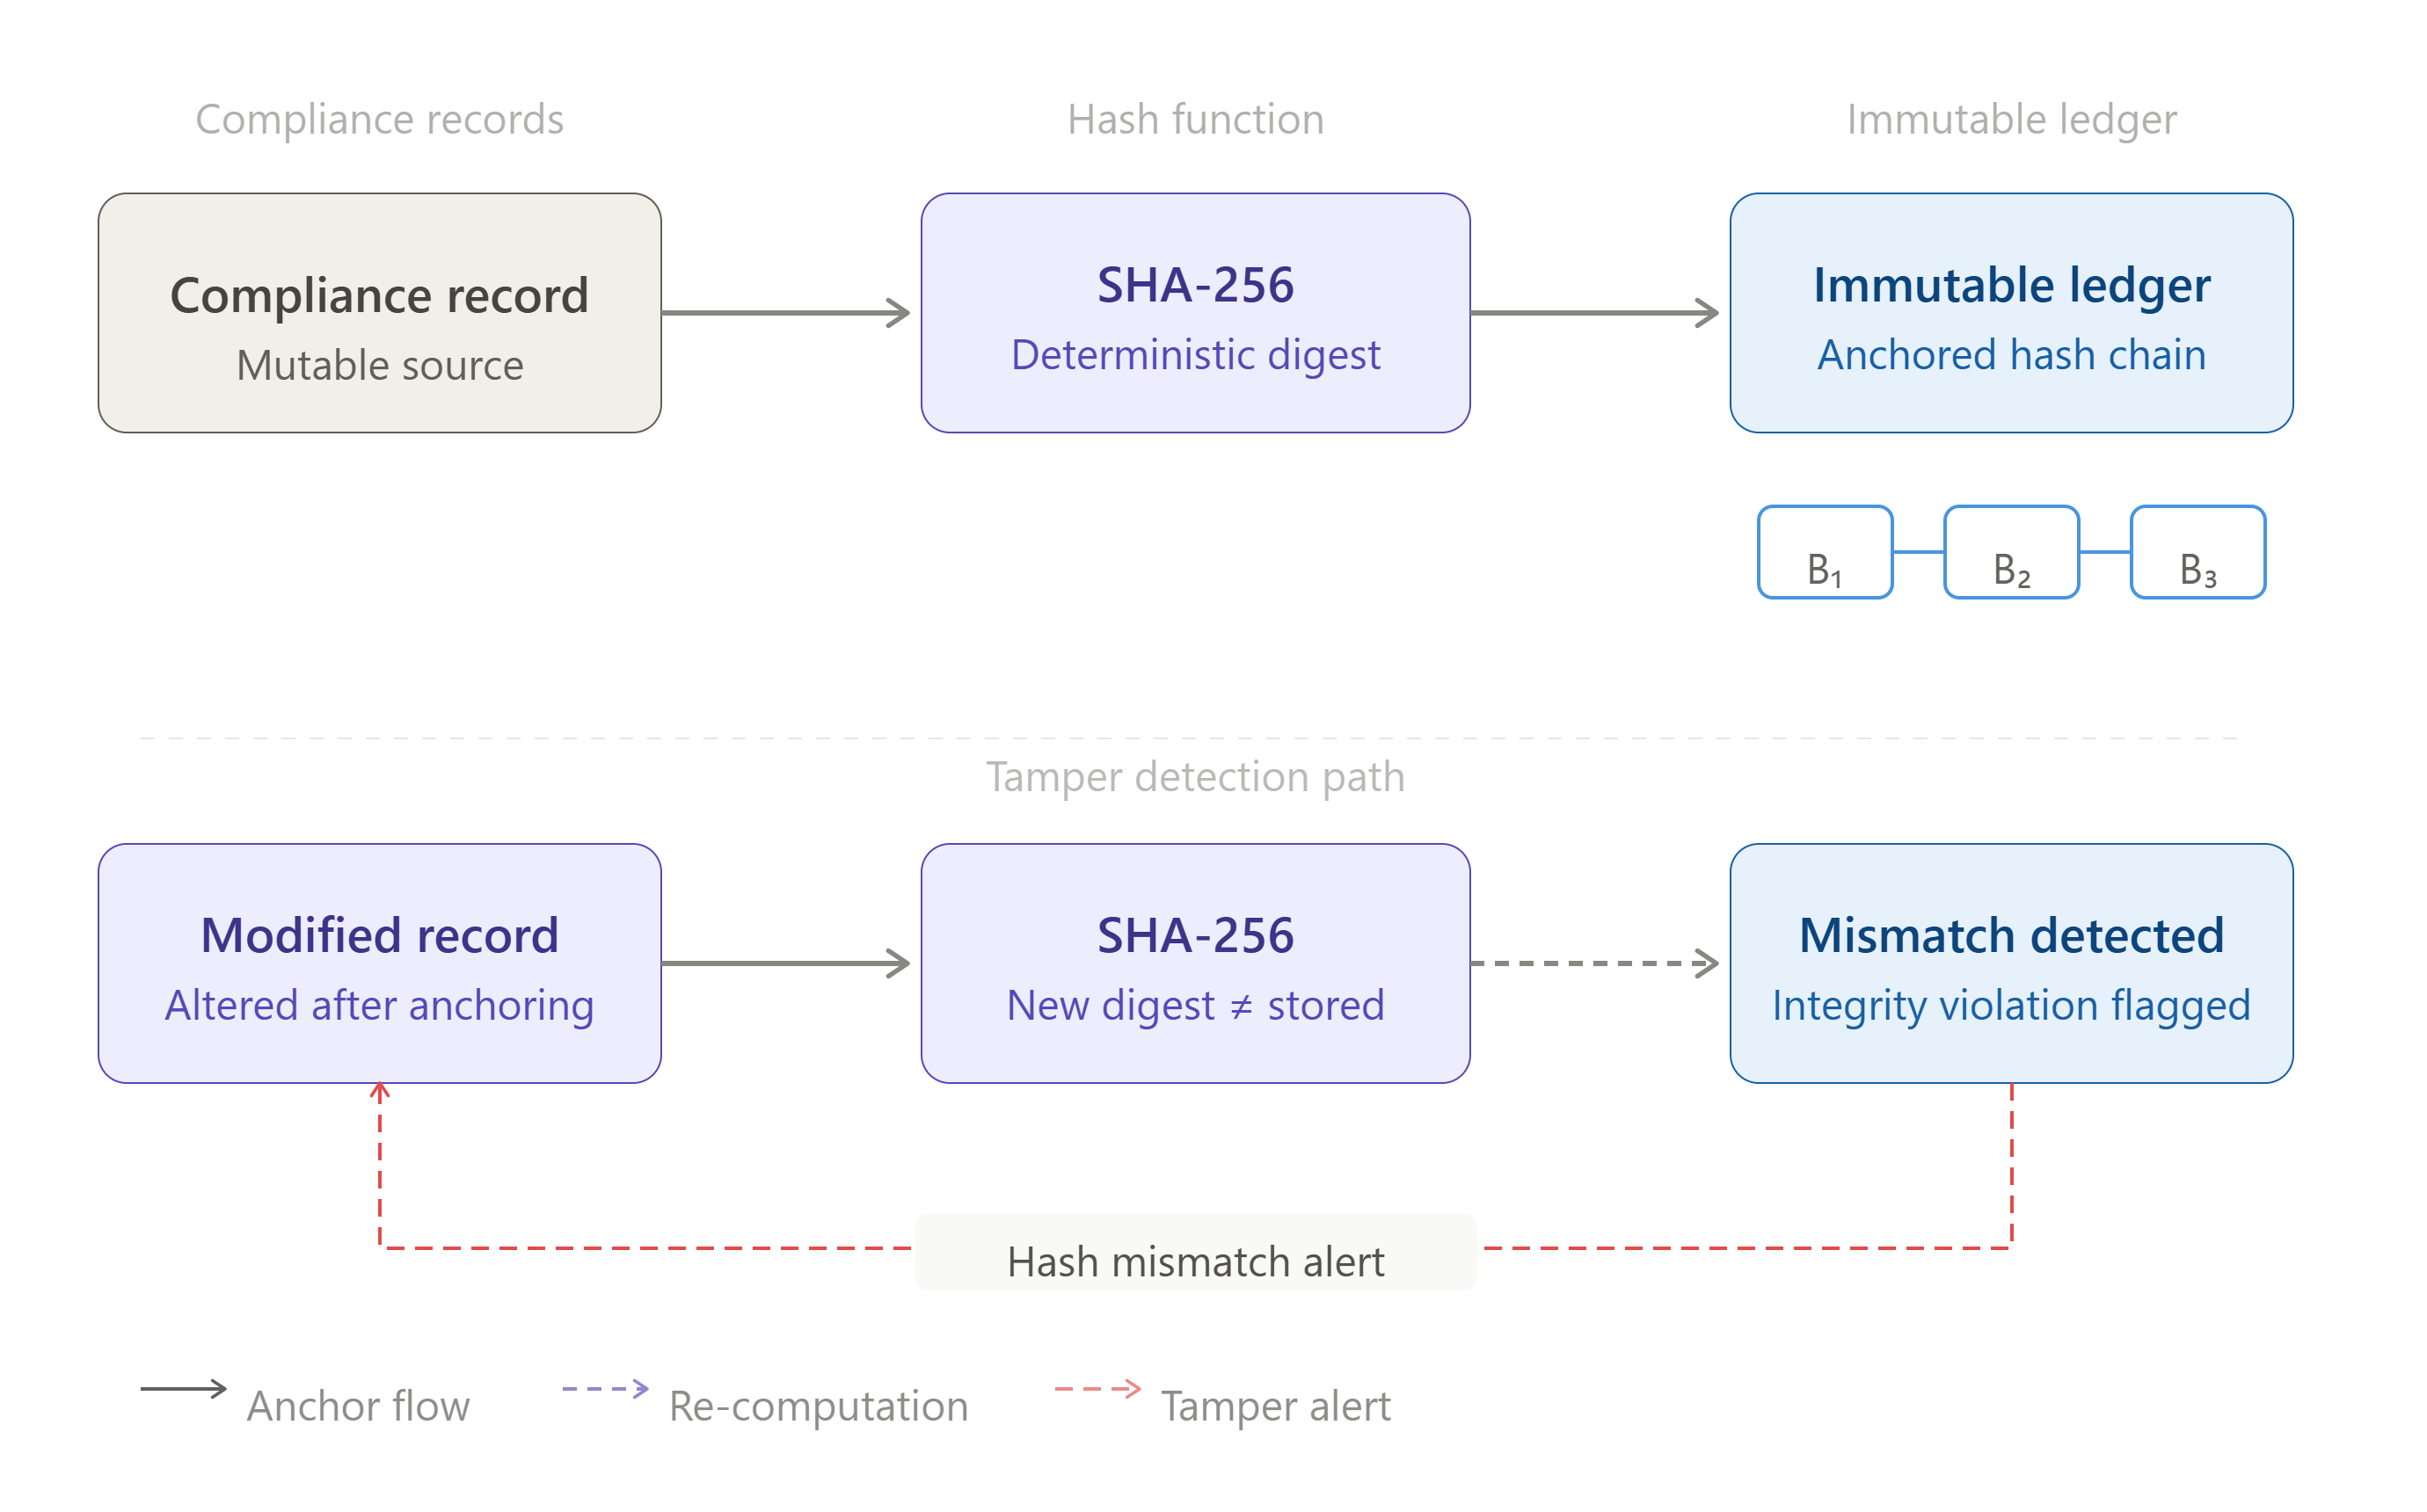
锚定在区块链上的记录恰好解决了这个问题。合规记录的哈希值一旦被写入分布式账本,就无法再被抹去。记录仍可能在源系统中被修改,但此时账本上的哈希值将与修改后的记录不再匹配,修改也就可以被发现。
这正是区块链在资产可追溯性与合规中的作用一文从供应链角度探讨的内容:同样的不可变性属性适用于各个合规领域。
区块链真正发挥作用的三个合规用例
1. 向监管机构报告事件的证据。 NIS2 和 DORA 都要求在严格的时限内报告重大事件。报告本身必须准确,组织还必须能够证明自己在什么时候掌握了哪些信息。锚定在区块链上的事件时间线可提供不可变的证据,证明事件何时被检测到、每个阶段掌握了哪些信息,以及报告何时提交。
2. AI 训练数据溯源。 《人工智能法》第 10 条要求组织证明训练数据在训练时是准确且未经修改的。在数据摄取时对训练数据集进行区块链锚定,恰好可以提供这一证明:一份带有时间戳、篡改可被发现的记录,即使在训练完成多年之后,也可以提交给市场监督机构。
3. 供应链安全审计。 NIS2 第 21 条第 2 款 (d) 项要求进行供应链安全评估。对于拥有复杂技术供应链的组织而言,锚定在区块链上的供应商安全评估记录和软件物料清单 (SBOM) 记录,可提供无法事后伪造、可验证的尽职调查证据。
ROOTKey 平台已将这三个用例全部实现为可用于生产环境的托管服务。请查看 ROOTKey 平台概览,并深入了解供应链用例。开始免费试用。