
DORA n’est plus un problème pour demain
Le règlement sur la résilience opérationnelle numérique (DORA) est entré en application le 17 janvier 2025. En 2026, il est entré dans une phase aux conséquences plus lourdes : celle de la surveillance effective. Dans toute l’UE, les autorités nationales compétentes mènent des contrôles de conformité, désignent les prestataires tiers critiques de services TIC et se préparent à sanctionner les établissements qui n’ont pas atteint le niveau requis.
Pour les entités financières (banques, entreprises d’investissement, entreprises d’assurance, prestataires de traitement des paiements et prestataires de services sur crypto-actifs), la question n’est plus « sommes-nous conformes sur le papier ? » mais « pouvons-nous le prouver ? ». Ce sont deux questions très différentes, qui appellent des réponses très différentes.
Cet article détaille ce qu’est une conformité DORA défendable en 2026, et pourquoi les établissements les mieux préparés sont ceux qui traitent la résilience comme un état opérationnel continu, et non comme un exercice annuel de documentation.
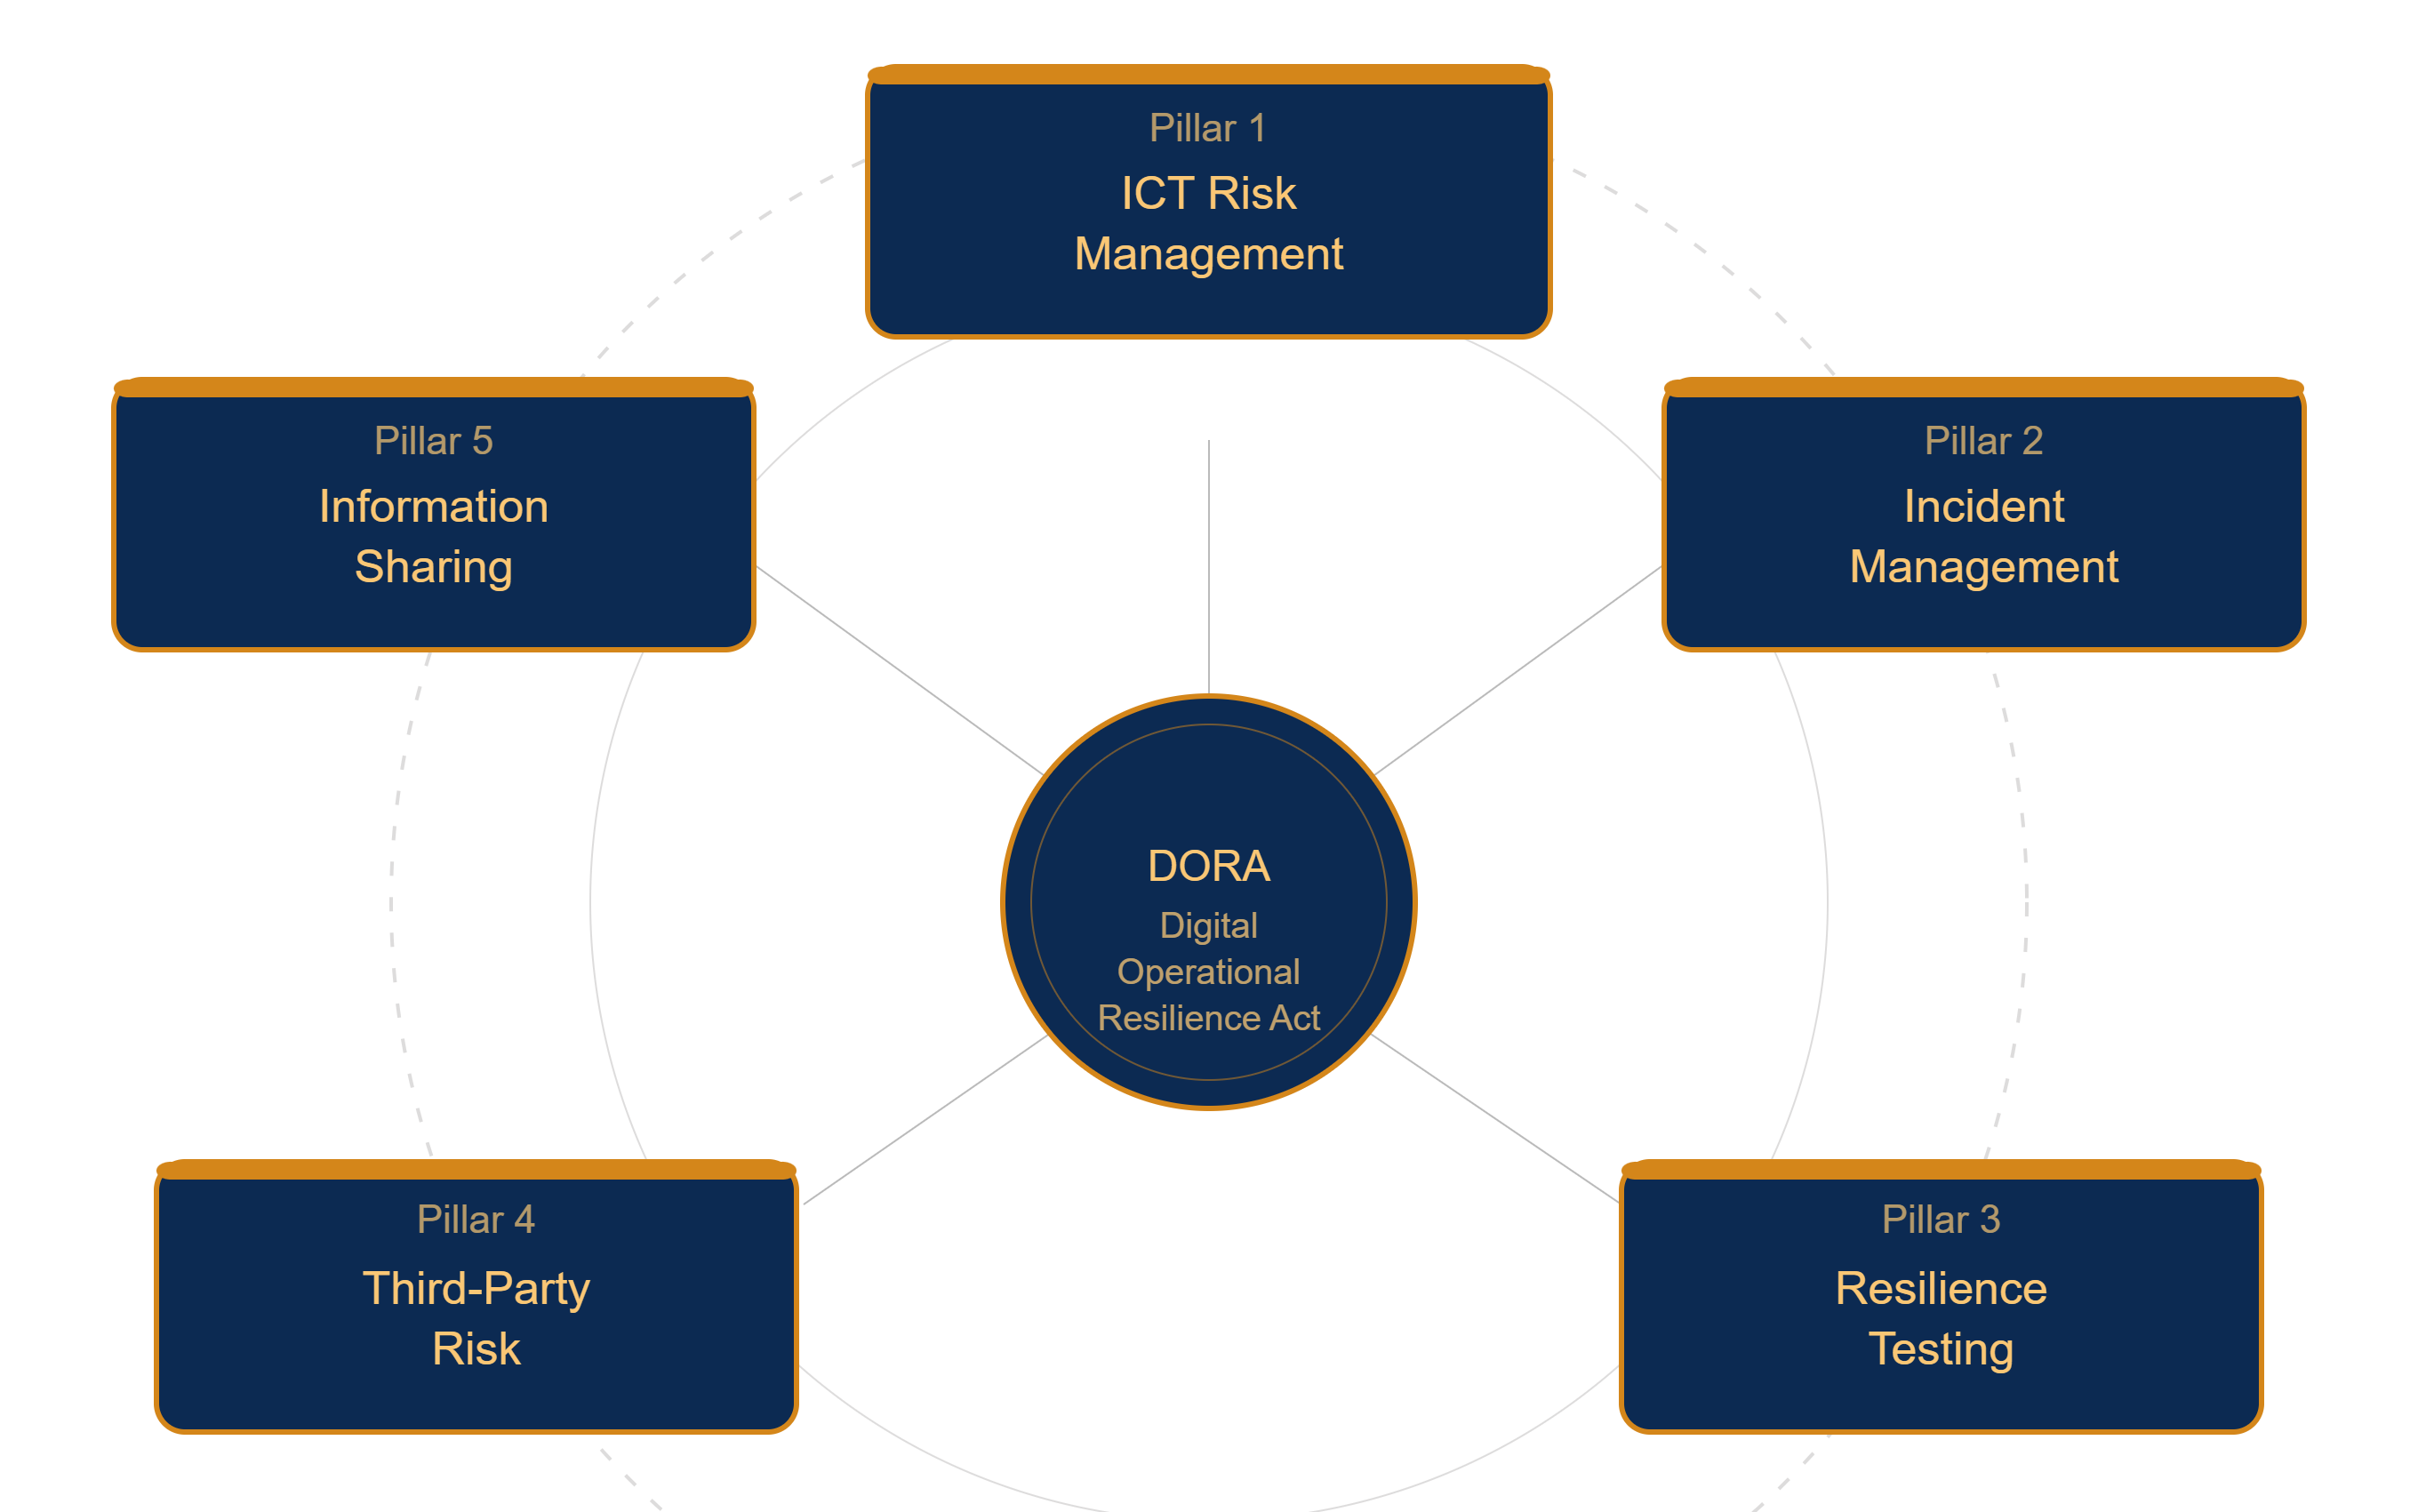
Les cinq piliers de DORA en pratique
DORA s’articule autour de cinq exigences interdépendantes. Il est essentiel de les comprendre ensemble, car les autorités de surveillance les évalueront comme un système, et non isolément.
Ce que signifie réellement une « résilience défendable »
Il existe une différence significative entre un établissement qui a documenté ses mesures de résilience et un établissement capable de les démontrer. Les autorités de surveillance saisissent de mieux en mieux cette distinction, et les équipes conformité et risques devraient en faire autant.
Une résilience défendable signifie que, lorsqu’un superviseur demande « comment savez-vous que vos données critiques n’ont pas été altérées après l’incident ? », vous pouvez répondre par un horodatage, un hash cryptographique et un enregistrement vérifié de manière indépendante, et non par une assurance verbale ou un journal de sauvegarde qui pourrait lui-même avoir été modifié.
Cela signifie que votre registre TIC ne se contente pas de lister les prestataires tiers : il contient des enregistrements vérifiables de la posture de sécurité de chaque prestataire à des moments précis, avec la preuve de la manière dont cette posture a évolué ou est restée stable.
Cela signifie que votre équipe de réponse aux incidents ne reconstitue pas une chronologie après coup. Elle dispose d’un enregistrement continu, à l’intégrité vérifiée, des états des systèmes, qui lui indique exactement quand quelque chose a changé, ce qui a changé et à quoi ressemble une base de référence saine pour la reprise.
Constituer des preuves prêtes pour l’audit avec ROOTKey
L’infrastructure de confiance vérifiable de ROOTKey répond directement au déficit de preuves dans la conformité DORA. En ancrant cryptographiquement les enregistrements TIC critiques (états des systèmes, fichiers de configuration, journaux d’incidents, rapports d’évaluation des tiers), les organisations constituent une piste d’audit continue, qui rend toute altération détectable et que les autorités de surveillance peuvent vérifier de manière indépendante.
Cette approche satisfait aux exigences de DORA en matière de notification des incidents, en fournissant des horodatages vérifiables et des enregistrements d’intégrité des données. Elle soutient le cadre de gestion du risque lié aux TIC en produisant des preuves défendables que les contrôles sont appliqués en continu, et pas seulement au moment du reporting. Enfin, elle allège la charge opérationnelle des tests de résilience en donnant aux équipes des bases de référence saines et vérifiées, sur lesquelles effectuer les tests et à partir desquelles procéder à la reprise.
Les entités financières qui évoluent dans un environnement de surveillance DORA ne peuvent pas se permettre de découvrir des lacunes dans leurs preuves lors d’un contrôle réglementaire. ROOTKey rend les preuves continues et les lacunes visibles, avant que les régulateurs ne les trouvent.
Découvrez les capacités de ROOTKey pour la conformité DORA et commencez dès aujourd’hui à bâtir une résilience défendable.