Introduction
« Données prêtes pour l’IA » est devenue l’une de ces expressions qui veulent dire ce que celui qui les emploie a besoin qu’elles veuillent dire. Pour un éditeur de plateforme de données, cela signifie généralement des schémas propres et une bonne documentation. Pour un fournisseur de modèles, cela signifie souvent un volume et une diversité suffisants. Aucune de ces définitions ne résiste à la confrontation avec un régulateur, un auditeur ou un enquêteur chargé d’un incident qui pose une question beaucoup plus précise : pouvez-vous prouver, dès maintenant, sur quelles données exactement ce système a été entraîné ou fonctionne, et que rien n’y a changé depuis qu’elles ont été approuvées pour cet usage ?
La définition conventionnelle n’est pas fausse. Elle est incomplète.
Des données propres, bien étiquetées et suffisamment représentatives comptent absolument pour la qualité d’un modèle - l’article 10 du règlement européen sur l’intelligence artificielle (AI Act) le dit explicitement. Mais qualité et intégrité sont deux propriétés différentes. Un jeu de données peut être parfaitement propre, équilibré et bien documenté le jour où il est constitué, et rester pourtant indéfendable six mois plus tard s’il n’existe aucun moyen de prouver qu’il n’a pas été modifié, complété ou discrètement alimenté par d’autres sources depuis. La plupart des listes de contrôle « prêt pour l’IA » s’arrêtent au moment de la constitution. L’auditabilité commence là et ne s’arrête jamais.
Une définition opérationnelle
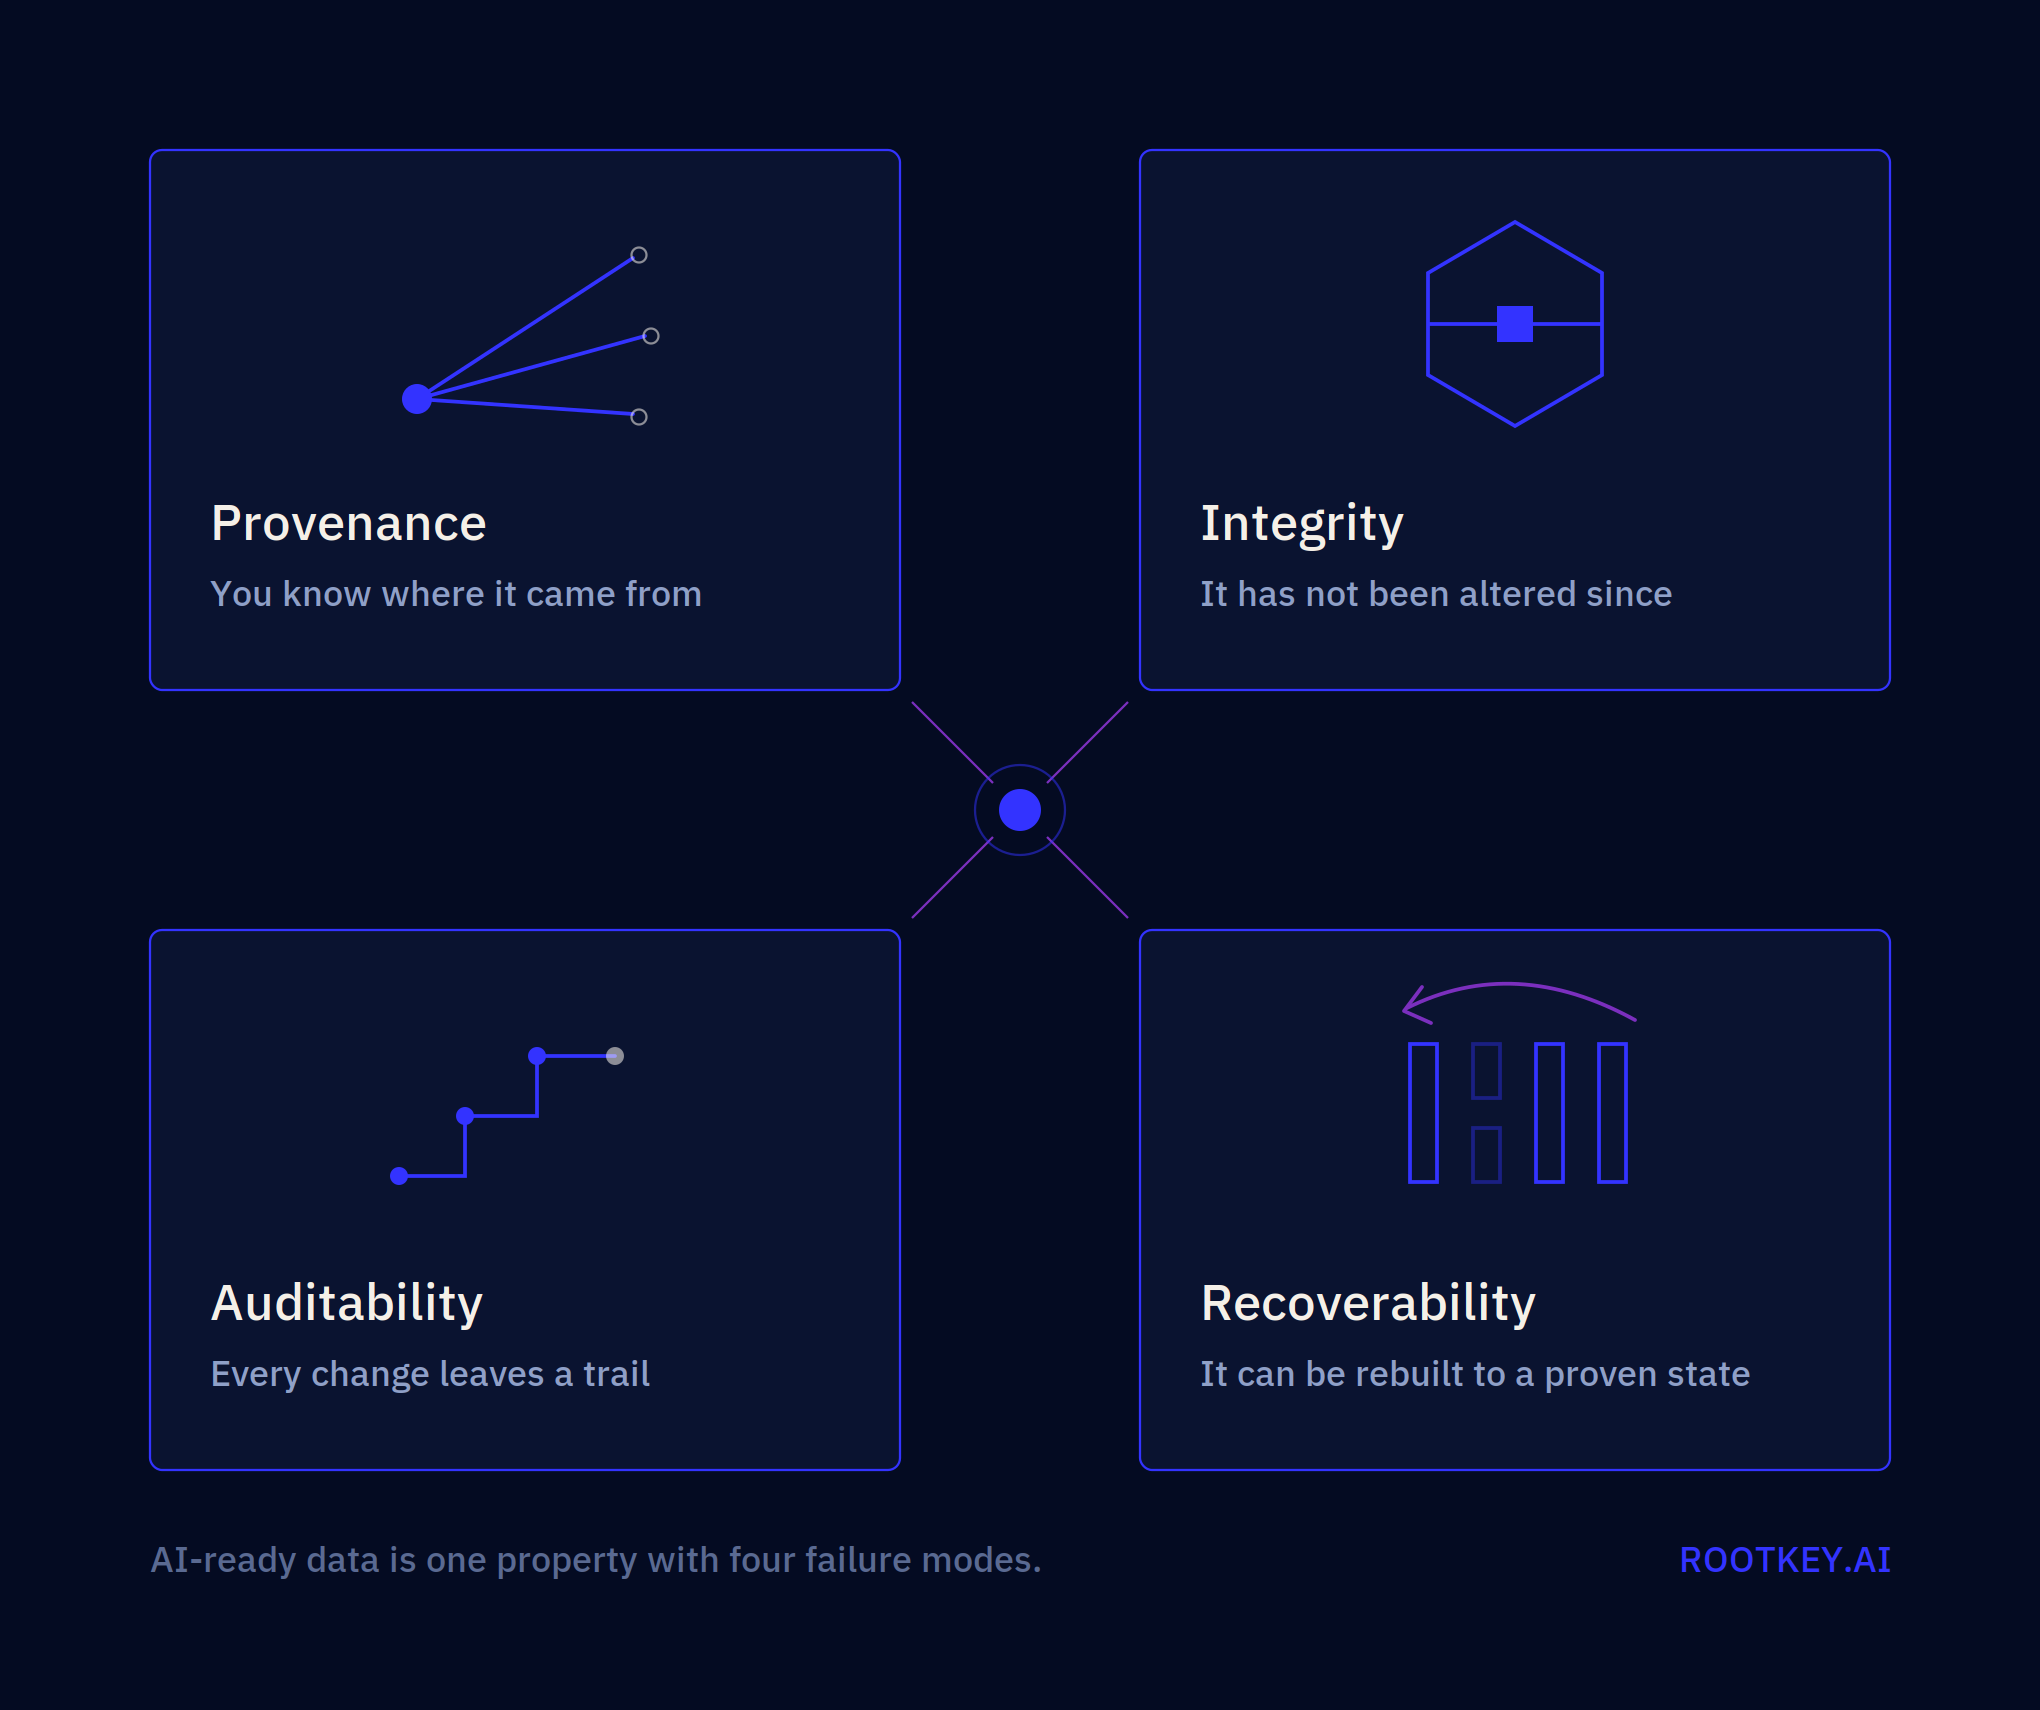
Les données sont prêtes pour l’IA lorsqu’elles satisfont quatre propriétés, en continu
Premièrement, la provenance : l’origine de chaque enregistrement est documentée et vérifiable, et non simplement affirmée. Deuxièmement, la preuve d’immuabilité : toute modification du jeu de données depuis sa certification est détectable cryptographiquement, et pas seulement journalisée dans une base de données qui pourrait elle-même être modifiée. Troisièmement, l’imputabilité des accès : chaque partie qui a touché aux données, et le moment où elle l’a fait, fait partie de l’enregistrement permanent. Quatrièmement, la reproductibilité : à partir de l’état certifié du jeu de données, les données exactes utilisées pour entraîner ou affiner une version donnée d’un modèle peuvent être reconstituées à la demande, et non approximées de mémoire ou à partir d’une documentation rédigée a posteriori.
Pourquoi « documenté » et « vérifiable » ne sont pas le même mot
Un tableur décrivant la provenance des données d’entraînement, c’est de la documentation. Il est rédigé par la partie même qui a intérêt à ce que l’audit soit concluant, et il peut être modifié a posteriori sans laisser de trace. Une provenance vérifiable signifie que l’enregistrement de l’origine a été figé au moment de l’ingestion, indépendamment de la partie auditée, de telle sorte qu’il ne puisse pas être discrètement révisé plus tard sans laisser de preuve de cette révision. Cette distinction - entre une affirmation et une affirmation qui ne peut pas être modifiée en silence - fait toute la différence entre un discours de conformité et des preuves de conformité.
- Provenance : d’où provient cet enregistrement, et cette origine peut-elle être prouvée plutôt que simplement affirmée ?
- Preuve d’immuabilité : si cet enregistrement changeait après la certification, cette modification serait-elle détectable cryptographiquement ?
- Imputabilité des accès : existe-t-il un enregistrement permanent, rendant toute altération détectable, de chaque partie qui a touché à ces données ?
- Reproductibilité : le jeu de données exact sur lequel repose une version précise d’un modèle peut-il être reconstitué à la demande ?
« Prêt pour l’IA » devient rapidement un terme de conformité, et pas seulement de qualité des données. Des données incapables de prouver leur propre historique ne résisteront pas aux audits qui arrivent déjà au titre de l’AI Act de l’UE, de la directive NIS2 et des règles sectorielles de gouvernance de l’IA. Découvrez comment ROOTKey ancre la provenance et l’intégrité des données en continu, et pas seulement au moment de la collecte.